Domain previewurl.de kaufen?
Wir ziehen mit dem Projekt
previewurl.de um.
Sind Sie am Kauf der Domain
previewurl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain previewurl.de kaufen?
Was ist der Unterschied zwischen chipTAN optisch und Chiptan manuell?
Der Unterschied zwischen chipTAN optisch und chipTAN manuell liegt in der Art und Weise, wie die Transaktionsdaten übertragen werden. Bei chipTAN optisch wird ein optischer TAN-Generator verwendet, der die Daten vom Computerbildschirm abliest und den TAN generiert. Bei chipTAN manuell werden die Transaktionsdaten manuell in ein Lesegerät eingegeben, das dann den TAN generiert. Ein weiterer Unterschied besteht darin, dass bei chipTAN optisch der TAN auf dem Bildschirm angezeigt wird und vom Nutzer abgelesen und eingegeben werden muss, während bei chipTAN manuell der TAN auf dem Lesegerät angezeigt wird und direkt eingegeben werden kann. ChipTAN optisch bietet eine höhere Sicherheit, da die Übertragung der Transaktionsdaten über einen optischen Kanal erfolgt, während bei chipTAN manuell die Daten manuell eingegeben werden müssen, was anfälliger für Fehler oder Manipulationen sein kann. Letztendlich hängt die Wahl zwischen chipTAN optisch und chipTAN manuell von den persönlichen Präferenzen und dem Sicherheitsbedürfnis des Nutzers ab. **
Welches chipTAN Verfahren?
Welches chipTAN Verfahren verwenden Sie? Es gibt verschiedene Varianten wie chipTAN comfort, chipTAN optisch oder chipTAN QR. Jedes Verfahren hat seine eigenen Merkmale und Sicherheitsvorkehrungen. Es ist wichtig, das passende chipTAN Verfahren für Ihre Bankgeschäfte zu nutzen, um Ihre Transaktionen optimal abzusichern. Welches Verfahren bevorzugen Sie und warum? **
Ähnliche Suchbegriffe für Chiptan
Top-Angebote
Produkte zum Begriff Chiptan:
-
PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8. EINE EXKLUSIVE VORSCHAU\nErstellen Sie originalgetreu die Originalillustration von Neal Adams bis zur Basis\nSorgfältig hergestellt aus PVC- und ABS-Materialien\nHöhe: 28 cm\nVerpackt in einer Box mit farbig illustriertem Fenster, freundlicher Sammler Farbe:Dunkelblau und Grau94,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korsch Bildkalender Augenblicke der Stille 2027, Panoramafotos, 4 Notizspalten, Ferientermine, Vorschau bis März 2028, L 190 x B 460 x H 5 mm, farbigHighlights: * Magische Panoramafotos für jeden Monat * Vier Spalten: Termine für Familie oder Team * Mit Ferienterminen für schnelle Planung * Praktische Vorschau bis März 2028Der Korsch Bildkalender Augenblicke der Stille 2027 schenkt Ihrem Alltag ruhige Momente: Stimmungsvolle Panoramafotos begleiten Sie durchs Jahr und machen die Terminplanung zum kleinen Ausblick in die Natur. Mit vier Notizspalten verwalten Sie Ihre Termine übersichtlich – ob Familie, WG oder Büro. So behalten Sie alles im Blick. Die integrierte Vorschau bis März 2028 und eine Übersicht mit Ferienterminen helfen Ihnen, Reisen und Projekte frühzeitig abzustimmen. Hängen Sie den Bildkalender dort auf, wo Sie Inspiration und Struktur zugleich möchten. Wichtige Details: * Bildkalender * Jahrgang: 2027 * Motiv: Panoramafotos * 4 Notizspalten * Ferientermine integriert * Vorschau bis März 2028 * Gesamtmaße: L 190 x B 460 x H 5 mm * Farbe: farbig5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
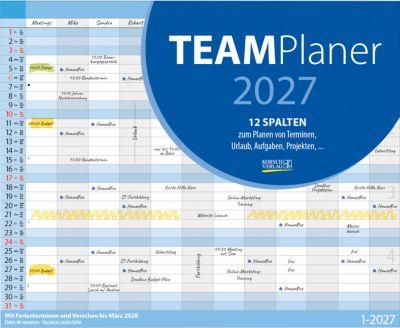
Korsch Wandkalender Teamplaner 2027, 12 Spalten, Ferientermine und Vorschau bis März 2028, Kalendarium für D/GB/F/I, L 360 x B 440 mm, weißHighlights: * Übersicht für Teams: 12 Spalten für Personen oder Projekte * Ferientermine integriert für entspannte Planung * Vorschau bis März 2028 für Langfristigkeit * Kalendarium in D/GB/F/I für internationale Zusammenarbeit * Kompakt für die Wand, schnell griffbereitDer Korsch Wandkalender Teamplaner 2027 bringt Struktur und Leichtigkeit in Ihren Alltag. Mit 12 Spalten behalten Sie Termine, Urlaub und Aufgaben für Ihr Team im Blick und schaffen Raum für gutes Miteinander. Nutzen Sie die klare Gestaltung, um Pläne sichtbar zu machen und Abstimmungen einfacher zu gestalten. Ferientermine und die Vorschau bis März 2028 geben Ihnen Sicherheit bei längerfristigen Projekten. So treffen Sie Entscheidungen gelassen und koordinieren Verfügbarkeiten auf einen Blick. Hängen Sie den Planer zentral auf – Ihre Planung wird sofort greifbar. Wichtige Details: * Ausführung: Wandplaner * 12 Planungsspalten * Kalendarium D/GB/F/I * Vorschau bis März 2028 * Mit Ferienterminen * Farbe: weiß * Gesamtmaße: L 360 x B 440 mm5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist chipTAN optisch und manuell? - Was ist chipTAN optisch und manuell?
Was ist chipTAN optisch und manuell? - Was ist chipTAN optisch und manuell? chipTAN optisch und manuell ist ein Verfahren zur Authentifizierung von Transaktionen im Online-Banking. Dabei wird dem Nutzer ein TAN-Generator zur Verfügung gestellt, der eine optische Darstellung der Transaktionsdaten erzeugt. Der Nutzer liest diese Daten ab und gibt sie manuell in das Online-Banking-System ein, um die Transaktion zu bestätigen. Dieses Verfahren bietet eine sichere Möglichkeit, Transaktionen im Online-Banking durchzuführen, da die TAN nur einmalig und spezifisch für die jeweilige Transaktion generiert wird. **
-
Wie funktioniert das chipTAN?
Das chipTAN-Verfahren ist ein Sicherheitsverfahren für Online-Banking, bei dem eine TAN (Transaktionsnummer) mithilfe eines TAN-Generators erzeugt wird. Der TAN-Generator liest die Daten des Überweisungsauftrags über einen optischen Sensor aus und generiert daraufhin eine TAN. Diese TAN wird dann zur Bestätigung der Transaktion eingegeben. Das chipTAN-Verfahren ist besonders sicher, da die TAN nur für die jeweilige Transaktion gültig ist und nicht wiederverwendet werden kann. Außerdem ist der TAN-Generator offline und somit weniger anfällig für Hackerangriffe. **
-
Wie aktiviere ich chipTAN?
Um chipTAN zu aktivieren, benötigst du zunächst ein chipTAN-Generator-Gerät von deiner Bank. Dieses Gerät wird dir in der Regel kostenfrei zur Verfügung gestellt. Anschließend musst du den chipTAN-Generator mit deiner Bankkarte verknüpfen, indem du eine TAN generierst. Diese TAN gibst du dann online bei deiner Bank ein, um die Aktivierung abzuschließen. Nach erfolgreicher Aktivierung kannst du chipTAN für sichere Transaktionen nutzen. Hast du noch Fragen dazu? **
-
Was ist die chipTAN?
Die chipTAN ist ein Verfahren zur Authentifizierung von Banktransaktionen, das von vielen deutschen Banken angeboten wird. Dabei wird dem Kunden ein TAN-Generator zur Verfügung gestellt, der eine TAN generiert, die zur Bestätigung von Überweisungen oder anderen Transaktionen benötigt wird. Die chipTAN basiert auf einer Chipkarte, die in den TAN-Generator gesteckt wird, um die TAN zu erzeugen. Dieses Verfahren gilt als besonders sicher, da die TAN nur für eine bestimmte Transaktion gültig ist und nicht wiederverwendet werden kann. Was ist die chipTAN? **


Wie funktioniert chipTAN QR?
ChipTAN QR funktioniert, indem der Nutzer einen QR-Code mit seinem Smartphone oder Tablet scannt, der von seiner Bank generiert wird. Anschließend werden die Transaktionsdaten auf dem Bildschirm angezeigt, die der Nutzer mit seiner Bankkarte und dem TAN-Generator abgleichen muss. Der TAN-Generator erzeugt dann eine Transaktionsnummer (TAN), die der Nutzer zur Bestätigung der Transaktion eingibt. Auf diese Weise wird die Sicherheit der Transaktion gewährleistet, da die TAN nur einmalig gültig ist und nicht von Dritten abgefangen werden kann. **
Wie funktioniert chipTAN USB?
Wie funktioniert chipTAN USB? **
Top-Angebote
Produkte zum Begriff Chiptan:
-
PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8. EINE EXKLUSIVE VORSCHAU\nErstellen Sie originalgetreu die Originalillustration von Neal Adams bis zur Basis\nSorgfältig hergestellt aus PVC- und ABS-Materialien\nHöhe: 28 cm\nVerpackt in einer Box mit farbig illustriertem Fenster, freundlicher Sammler Farbe:Dunkelblau und Grau94,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korsch Bildkalender Augenblicke der Stille 2027, Panoramafotos, 4 Notizspalten, Ferientermine, Vorschau bis März 2028, L 190 x B 460 x H 5 mm, farbigHighlights: * Magische Panoramafotos für jeden Monat * Vier Spalten: Termine für Familie oder Team * Mit Ferienterminen für schnelle Planung * Praktische Vorschau bis März 2028Der Korsch Bildkalender Augenblicke der Stille 2027 schenkt Ihrem Alltag ruhige Momente: Stimmungsvolle Panoramafotos begleiten Sie durchs Jahr und machen die Terminplanung zum kleinen Ausblick in die Natur. Mit vier Notizspalten verwalten Sie Ihre Termine übersichtlich – ob Familie, WG oder Büro. So behalten Sie alles im Blick. Die integrierte Vorschau bis März 2028 und eine Übersicht mit Ferienterminen helfen Ihnen, Reisen und Projekte frühzeitig abzustimmen. Hängen Sie den Bildkalender dort auf, wo Sie Inspiration und Struktur zugleich möchten. Wichtige Details: * Bildkalender * Jahrgang: 2027 * Motiv: Panoramafotos * 4 Notizspalten * Ferientermine integriert * Vorschau bis März 2028 * Gesamtmaße: L 190 x B 460 x H 5 mm * Farbe: farbig5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen chipTAN optisch und Chiptan manuell?
Der Unterschied zwischen chipTAN optisch und chipTAN manuell liegt in der Art und Weise, wie die Transaktionsdaten übertragen werden. Bei chipTAN optisch wird ein optischer TAN-Generator verwendet, der die Daten vom Computerbildschirm abliest und den TAN generiert. Bei chipTAN manuell werden die Transaktionsdaten manuell in ein Lesegerät eingegeben, das dann den TAN generiert. Ein weiterer Unterschied besteht darin, dass bei chipTAN optisch der TAN auf dem Bildschirm angezeigt wird und vom Nutzer abgelesen und eingegeben werden muss, während bei chipTAN manuell der TAN auf dem Lesegerät angezeigt wird und direkt eingegeben werden kann. ChipTAN optisch bietet eine höhere Sicherheit, da die Übertragung der Transaktionsdaten über einen optischen Kanal erfolgt, während bei chipTAN manuell die Daten manuell eingegeben werden müssen, was anfälliger für Fehler oder Manipulationen sein kann. Letztendlich hängt die Wahl zwischen chipTAN optisch und chipTAN manuell von den persönlichen Präferenzen und dem Sicherheitsbedürfnis des Nutzers ab. **
-
Welches chipTAN Verfahren?
Welches chipTAN Verfahren verwenden Sie? Es gibt verschiedene Varianten wie chipTAN comfort, chipTAN optisch oder chipTAN QR. Jedes Verfahren hat seine eigenen Merkmale und Sicherheitsvorkehrungen. Es ist wichtig, das passende chipTAN Verfahren für Ihre Bankgeschäfte zu nutzen, um Ihre Transaktionen optimal abzusichern. Welches Verfahren bevorzugen Sie und warum? **
-
Was ist chipTAN optisch und manuell? - Was ist chipTAN optisch und manuell?
Was ist chipTAN optisch und manuell? - Was ist chipTAN optisch und manuell? chipTAN optisch und manuell ist ein Verfahren zur Authentifizierung von Transaktionen im Online-Banking. Dabei wird dem Nutzer ein TAN-Generator zur Verfügung gestellt, der eine optische Darstellung der Transaktionsdaten erzeugt. Der Nutzer liest diese Daten ab und gibt sie manuell in das Online-Banking-System ein, um die Transaktion zu bestätigen. Dieses Verfahren bietet eine sichere Möglichkeit, Transaktionen im Online-Banking durchzuführen, da die TAN nur einmalig und spezifisch für die jeweilige Transaktion generiert wird. **
-
Wie funktioniert das chipTAN?
Das chipTAN-Verfahren ist ein Sicherheitsverfahren für Online-Banking, bei dem eine TAN (Transaktionsnummer) mithilfe eines TAN-Generators erzeugt wird. Der TAN-Generator liest die Daten des Überweisungsauftrags über einen optischen Sensor aus und generiert daraufhin eine TAN. Diese TAN wird dann zur Bestätigung der Transaktion eingegeben. Das chipTAN-Verfahren ist besonders sicher, da die TAN nur für die jeweilige Transaktion gültig ist und nicht wiederverwendet werden kann. Außerdem ist der TAN-Generator offline und somit weniger anfällig für Hackerangriffe. **
Ähnliche Suchbegriffe für Chiptan
-
Korsch Wandkalender Teamplaner 2027, 12 Spalten, Ferientermine und Vorschau bis März 2028, Kalendarium für D/GB/F/I, L 360 x B 440 mm, weißHighlights: * Übersicht für Teams: 12 Spalten für Personen oder Projekte * Ferientermine integriert für entspannte Planung * Vorschau bis März 2028 für Langfristigkeit * Kalendarium in D/GB/F/I für internationale Zusammenarbeit * Kompakt für die Wand, schnell griffbereitDer Korsch Wandkalender Teamplaner 2027 bringt Struktur und Leichtigkeit in Ihren Alltag. Mit 12 Spalten behalten Sie Termine, Urlaub und Aufgaben für Ihr Team im Blick und schaffen Raum für gutes Miteinander. Nutzen Sie die klare Gestaltung, um Pläne sichtbar zu machen und Abstimmungen einfacher zu gestalten. Ferientermine und die Vorschau bis März 2028 geben Ihnen Sicherheit bei längerfristigen Projekten. So treffen Sie Entscheidungen gelassen und koordinieren Verfügbarkeiten auf einen Blick. Hängen Sie den Planer zentral auf – Ihre Planung wird sofort greifbar. Wichtige Details: * Ausführung: Wandplaner * 12 Planungsspalten * Kalendarium D/GB/F/I * Vorschau bis März 2028 * Mit Ferienterminen * Farbe: weiß * Gesamtmaße: L 360 x B 440 mm5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meier, Gerd: Die Vorschau zu den Olympischen Spielen 2024Die Vorschau zu den Olympischen Spielen 2024 , Alles über Olympia in Paris und unsere Athleten , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen , Erscheinungsjahr: 20240717, Produktform: Leinen, Beilage: HC runder Rücken kaschiert, Autoren: Meier, Gerd, Seitenzahl/Blattzahl: 84, Warengruppe: HC/Ballsport, Fachkategorie: Fußball, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: 27Amigos, Länge: 216, Breite: 215, Höhe: 12, Gewicht: 552, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich chipTAN?
Um chipTAN zu aktivieren, benötigst du zunächst ein chipTAN-Generator-Gerät von deiner Bank. Dieses Gerät wird dir in der Regel kostenfrei zur Verfügung gestellt. Anschließend musst du den chipTAN-Generator mit deiner Bankkarte verknüpfen, indem du eine TAN generierst. Diese TAN gibst du dann online bei deiner Bank ein, um die Aktivierung abzuschließen. Nach erfolgreicher Aktivierung kannst du chipTAN für sichere Transaktionen nutzen. Hast du noch Fragen dazu? **
-
Was ist die chipTAN?
Die chipTAN ist ein Verfahren zur Authentifizierung von Banktransaktionen, das von vielen deutschen Banken angeboten wird. Dabei wird dem Kunden ein TAN-Generator zur Verfügung gestellt, der eine TAN generiert, die zur Bestätigung von Überweisungen oder anderen Transaktionen benötigt wird. Die chipTAN basiert auf einer Chipkarte, die in den TAN-Generator gesteckt wird, um die TAN zu erzeugen. Dieses Verfahren gilt als besonders sicher, da die TAN nur für eine bestimmte Transaktion gültig ist und nicht wiederverwendet werden kann. Was ist die chipTAN? **
-
Wie funktioniert chipTAN QR?
ChipTAN QR funktioniert, indem der Nutzer einen QR-Code mit seinem Smartphone oder Tablet scannt, der von seiner Bank generiert wird. Anschließend werden die Transaktionsdaten auf dem Bildschirm angezeigt, die der Nutzer mit seiner Bankkarte und dem TAN-Generator abgleichen muss. Der TAN-Generator erzeugt dann eine Transaktionsnummer (TAN), die der Nutzer zur Bestätigung der Transaktion eingibt. Auf diese Weise wird die Sicherheit der Transaktion gewährleistet, da die TAN nur einmalig gültig ist und nicht von Dritten abgefangen werden kann. **
-
Wie funktioniert chipTAN USB?
Wie funktioniert chipTAN USB? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.