Domain previewurl.de kaufen?
Wir ziehen mit dem Projekt
previewurl.de um.
Sind Sie am Kauf der Domain
previewurl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain previewurl.de kaufen?
Wie kann man einen Zeilenumbruch in einer URL einfügen?
In einer URL ist es nicht möglich, einen Zeilenumbruch einzufügen, da Zeilenumbrüche nicht erlaubt sind. URLs dürfen nur aus bestimmten Zeichen bestehen, wie Buchstaben, Zahlen und einigen Sonderzeichen. Wenn du einen Zeilenumbruch in einer URL benötigst, musst du stattdessen einen anderen Mechanismus verwenden, wie z.B. URL-Encoding oder eine URL-Verkürzungsdienst. **
Wo finde ich Zeilenumbruch?
Ein Zeilenumbruch wird normalerweise verwendet, um den Text in einem Dokument oder einer Datei aufzuteilen, um ihn übersichtlicher zu gestalten. In den meisten Textverarbeitungsprogrammen wie Microsoft Word oder Google Docs können Sie einen Zeilenumbruch einfügen, indem Sie die Eingabetaste drücken. In HTML wird ein Zeilenumbruch mit dem `<br>`-Tag erstellt. Wenn Sie in einem Textfeld auf einer Website einen Zeilenumbruch einfügen möchten, können Sie dies normalerweise tun, indem Sie die Umschalttaste und die Eingabetaste gleichzeitig drücken. Wenn Sie Schwierigkeiten haben, einen Zeilenumbruch einzufügen, können Sie in der Hilfe des jeweiligen Programms oder auf der Website nach Anleitungen suchen. **
Ähnliche Suchbegriffe für Zeilenumbruch
Top-Angebote
Produkte zum Begriff Zeilenumbruch:
-
Korsch Bildkalender Augenblicke der Stille 2027, Panoramafotos, 4 Notizspalten, Ferientermine, Vorschau bis März 2028, L 190 x B 460 x H 5 mm, farbigHighlights: * Magische Panoramafotos für jeden Monat * Vier Spalten: Termine für Familie oder Team * Mit Ferienterminen für schnelle Planung * Praktische Vorschau bis März 2028Der Korsch Bildkalender Augenblicke der Stille 2027 schenkt Ihrem Alltag ruhige Momente: Stimmungsvolle Panoramafotos begleiten Sie durchs Jahr und machen die Terminplanung zum kleinen Ausblick in die Natur. Mit vier Notizspalten verwalten Sie Ihre Termine übersichtlich – ob Familie, WG oder Büro. So behalten Sie alles im Blick. Die integrierte Vorschau bis März 2028 und eine Übersicht mit Ferienterminen helfen Ihnen, Reisen und Projekte frühzeitig abzustimmen. Hängen Sie den Bildkalender dort auf, wo Sie Inspiration und Struktur zugleich möchten. Wichtige Details: * Bildkalender * Jahrgang: 2027 * Motiv: Panoramafotos * 4 Notizspalten * Ferientermine integriert * Vorschau bis März 2028 * Gesamtmaße: L 190 x B 460 x H 5 mm * Farbe: farbig5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Korsch Wandkalender Teamplaner 2027, 12 Spalten, Ferientermine und Vorschau bis März 2028, Kalendarium für D/GB/F/I, L 360 x B 440 mm, weißHighlights: * Übersicht für Teams: 12 Spalten für Personen oder Projekte * Ferientermine integriert für entspannte Planung * Vorschau bis März 2028 für Langfristigkeit * Kalendarium in D/GB/F/I für internationale Zusammenarbeit * Kompakt für die Wand, schnell griffbereitDer Korsch Wandkalender Teamplaner 2027 bringt Struktur und Leichtigkeit in Ihren Alltag. Mit 12 Spalten behalten Sie Termine, Urlaub und Aufgaben für Ihr Team im Blick und schaffen Raum für gutes Miteinander. Nutzen Sie die klare Gestaltung, um Pläne sichtbar zu machen und Abstimmungen einfacher zu gestalten. Ferientermine und die Vorschau bis März 2028 geben Ihnen Sicherheit bei längerfristigen Projekten. So treffen Sie Entscheidungen gelassen und koordinieren Verfügbarkeiten auf einen Blick. Hängen Sie den Planer zentral auf – Ihre Planung wird sofort greifbar. Wichtige Details: * Ausführung: Wandplaner * 12 Planungsspalten * Kalendarium D/GB/F/I * Vorschau bis März 2028 * Mit Ferienterminen * Farbe: weiß * Gesamtmaße: L 360 x B 440 mm5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann Absatz und Zeilenumbruch?
Absatz und Zeilenumbruch werden verwendet, um den Text übersichtlicher zu gestalten und die Lesbarkeit zu verbessern. Ein Absatz wird normalerweise verwendet, um einen neuen Gedanken oder eine neue Idee zu beginnen. Ein Zeilenumbruch hingegen wird verwendet, um innerhalb desselben Absatzes einen neuen Gedanken oder eine neue Information zu präsentieren. Es ist wichtig, Absätze und Zeilenumbrüche sinnvoll einzusetzen, um den Leser beim Verständnis des Textes zu unterstützen. Die Entscheidung, wann ein Absatz oder Zeilenumbruch verwendet werden soll, hängt von der Struktur und dem Inhalt des Textes ab. Es ist ratsam, Absätze und Zeilenumbrüche dort zu platzieren, wo sie den Text logisch gliedern und die Lesbarkeit verbessern. **
-
Was ist ein Zeilenumbruch?
Ein Zeilenumbruch ist ein Steuerzeichen, das in einem Textdokument verwendet wird, um den Beginn einer neuen Zeile anzugeben. Es wird normalerweise durch das Drücken der Enter-Taste auf der Tastatur erzeugt. Ein Zeilenumbruch trennt den Text in Abschnitte und erleichtert so die Lesbarkeit und das Verständnis des Inhalts. In manchen Textverarbeitungsprogrammen wird ein Zeilenumbruch automatisch eingefügt, wenn der Text zu lang für eine Zeile ist. Zeilenumbrüche sind wichtig für die Formatierung von Texten, insbesondere in gedruckten Dokumenten oder im Internet. **
-
Was ist ein Zeilenumbruch Excel?
Ein Zeilenumbruch in Excel ist eine Funktion, die es ermöglicht, Text in einer Zelle auf mehrere Zeilen aufzuteilen, ohne die Größe der Zelle zu verändern. Dies ist besonders nützlich, wenn der Text zu lang ist, um in eine Zeile zu passen. Durch das Hinzufügen von Zeilenumbrüchen wird der Text übersichtlicher und lesbarer. Um einen Zeilenumbruch in Excel einzufügen, kann man die Tastenkombination "Alt + Enter" verwenden oder direkt in der Formelleiste einen Zeilenumbruch einfügen. **
-
Wie mache ich einen Zeilenumbruch?
Um einen Zeilenumbruch in einem Text zu machen, musst du einfach am Ende des Satzes die Enter-Taste drücken. Dadurch wird der Text in eine neue Zeile umgebrochen. Alternativ kannst du auch den HTML-Code `<br>` verwenden, um einen Zeilenumbruch zu erzeugen. Ein Zeilenumbruch ist besonders hilfreich, um längere Texte übersichtlicher zu gestalten oder um Absätze voneinander abzugrenzen. In den meisten Textverarbeitungsprogrammen und Online-Plattformen wird ein Zeilenumbruch automatisch eingefügt, wenn du die Enter-Taste drückst. **


Was ist ein Zeilenumbruch Word?
Ein Zeilenumbruch in Word ist eine Funktion, die verwendet wird, um den Text in einem Dokument in eine neue Zeile zu verschieben, ohne einen neuen Absatz zu beginnen. Dies kann nützlich sein, um den Text übersichtlicher zu gestalten oder um bestimmte Abschnitte hervorzuheben. Ein Zeilenumbruch wird durch Drücken der Enter-Taste erzeugt, ohne dabei die Tastenkombination für einen neuen Absatz zu verwenden. In Word wird ein Zeilenumbruch durch ein kleines Pfeilsymbol dargestellt, das den Wechsel zur nächsten Zeile markiert. Zeilenumbrüche können auch verwendet werden, um Text in Tabellen oder anderen strukturierten Elementen anzuordnen. **
Was ist ein weicher Zeilenumbruch?
Ein weicher Zeilenumbruch ist eine Art des automatischen Umbruchs von Text in einem Dokument oder einer Webseite, bei dem der Text an einer bestimmten Stelle umgebrochen wird, um eine angemessene Darstellung auf verschiedenen Bildschirmgrößen oder Druckformaten zu gewährleisten. Im Gegensatz zum harten Zeilenumbruch, der manuell eingefügt wird, erfolgt der weiche Zeilenumbruch automatisch basierend auf den Einstellungen des Textverarbeitungsprogramms oder der Webseite. Dies ermöglicht eine bessere Lesbarkeit und Ästhetik des Textes, insbesondere bei responsiven Designs oder mobilen Geräten. Weiche Zeilenumbrüche können auch helfen, unnatürliche Lücken oder Überlappungen im Text zu vermeiden und den Lesefluss zu verbessern. **
Top-Angebote
Produkte zum Begriff Zeilenumbruch:
-
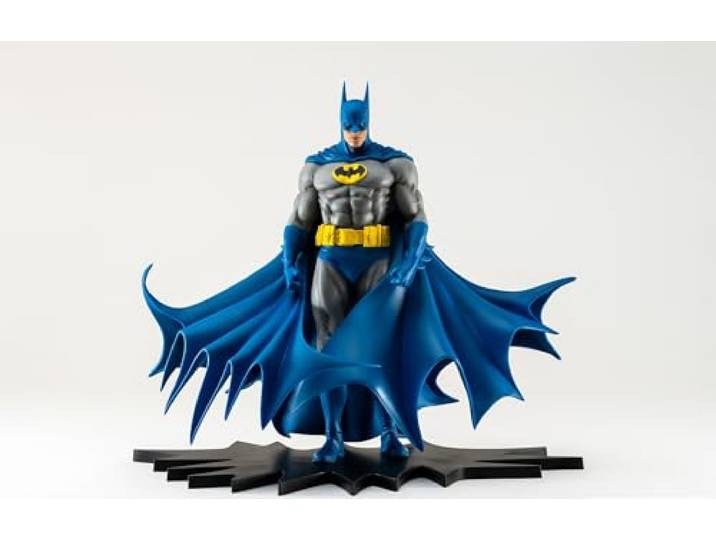
PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8PureArts DC Heroes: Batman (Klassische Version) Vorschau, Exklusive Statue im Maßstab 1:8. EINE EXKLUSIVE VORSCHAU\nErstellen Sie originalgetreu die Originalillustration von Neal Adams bis zur Basis\nSorgfältig hergestellt aus PVC- und ABS-Materialien\nHöhe: 28 cm\nVerpackt in einer Box mit farbig illustriertem Fenster, freundlicher Sammler Farbe:Dunkelblau und Grau94,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korsch Bildkalender Augenblicke der Stille 2027, Panoramafotos, 4 Notizspalten, Ferientermine, Vorschau bis März 2028, L 190 x B 460 x H 5 mm, farbigHighlights: * Magische Panoramafotos für jeden Monat * Vier Spalten: Termine für Familie oder Team * Mit Ferienterminen für schnelle Planung * Praktische Vorschau bis März 2028Der Korsch Bildkalender Augenblicke der Stille 2027 schenkt Ihrem Alltag ruhige Momente: Stimmungsvolle Panoramafotos begleiten Sie durchs Jahr und machen die Terminplanung zum kleinen Ausblick in die Natur. Mit vier Notizspalten verwalten Sie Ihre Termine übersichtlich – ob Familie, WG oder Büro. So behalten Sie alles im Blick. Die integrierte Vorschau bis März 2028 und eine Übersicht mit Ferienterminen helfen Ihnen, Reisen und Projekte frühzeitig abzustimmen. Hängen Sie den Bildkalender dort auf, wo Sie Inspiration und Struktur zugleich möchten. Wichtige Details: * Bildkalender * Jahrgang: 2027 * Motiv: Panoramafotos * 4 Notizspalten * Ferientermine integriert * Vorschau bis März 2028 * Gesamtmaße: L 190 x B 460 x H 5 mm * Farbe: farbig5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Korsch Wandkalender Teamplaner 2027, 12 Spalten, Ferientermine und Vorschau bis März 2028, Kalendarium für D/GB/F/I, L 360 x B 440 mm, weißHighlights: * Übersicht für Teams: 12 Spalten für Personen oder Projekte * Ferientermine integriert für entspannte Planung * Vorschau bis März 2028 für Langfristigkeit * Kalendarium in D/GB/F/I für internationale Zusammenarbeit * Kompakt für die Wand, schnell griffbereitDer Korsch Wandkalender Teamplaner 2027 bringt Struktur und Leichtigkeit in Ihren Alltag. Mit 12 Spalten behalten Sie Termine, Urlaub und Aufgaben für Ihr Team im Blick und schaffen Raum für gutes Miteinander. Nutzen Sie die klare Gestaltung, um Pläne sichtbar zu machen und Abstimmungen einfacher zu gestalten. Ferientermine und die Vorschau bis März 2028 geben Ihnen Sicherheit bei längerfristigen Projekten. So treffen Sie Entscheidungen gelassen und koordinieren Verfügbarkeiten auf einen Blick. Hängen Sie den Planer zentral auf – Ihre Planung wird sofort greifbar. Wichtige Details: * Ausführung: Wandplaner * 12 Planungsspalten * Kalendarium D/GB/F/I * Vorschau bis März 2028 * Mit Ferienterminen * Farbe: weiß * Gesamtmaße: L 360 x B 440 mm5,34 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Zeilenumbruch in einer URL einfügen?
In einer URL ist es nicht möglich, einen Zeilenumbruch einzufügen, da Zeilenumbrüche nicht erlaubt sind. URLs dürfen nur aus bestimmten Zeichen bestehen, wie Buchstaben, Zahlen und einigen Sonderzeichen. Wenn du einen Zeilenumbruch in einer URL benötigst, musst du stattdessen einen anderen Mechanismus verwenden, wie z.B. URL-Encoding oder eine URL-Verkürzungsdienst. **
-
Wo finde ich Zeilenumbruch?
Ein Zeilenumbruch wird normalerweise verwendet, um den Text in einem Dokument oder einer Datei aufzuteilen, um ihn übersichtlicher zu gestalten. In den meisten Textverarbeitungsprogrammen wie Microsoft Word oder Google Docs können Sie einen Zeilenumbruch einfügen, indem Sie die Eingabetaste drücken. In HTML wird ein Zeilenumbruch mit dem `<br>`-Tag erstellt. Wenn Sie in einem Textfeld auf einer Website einen Zeilenumbruch einfügen möchten, können Sie dies normalerweise tun, indem Sie die Umschalttaste und die Eingabetaste gleichzeitig drücken. Wenn Sie Schwierigkeiten haben, einen Zeilenumbruch einzufügen, können Sie in der Hilfe des jeweiligen Programms oder auf der Website nach Anleitungen suchen. **
-
Wann Absatz und Zeilenumbruch?
Absatz und Zeilenumbruch werden verwendet, um den Text übersichtlicher zu gestalten und die Lesbarkeit zu verbessern. Ein Absatz wird normalerweise verwendet, um einen neuen Gedanken oder eine neue Idee zu beginnen. Ein Zeilenumbruch hingegen wird verwendet, um innerhalb desselben Absatzes einen neuen Gedanken oder eine neue Information zu präsentieren. Es ist wichtig, Absätze und Zeilenumbrüche sinnvoll einzusetzen, um den Leser beim Verständnis des Textes zu unterstützen. Die Entscheidung, wann ein Absatz oder Zeilenumbruch verwendet werden soll, hängt von der Struktur und dem Inhalt des Textes ab. Es ist ratsam, Absätze und Zeilenumbrüche dort zu platzieren, wo sie den Text logisch gliedern und die Lesbarkeit verbessern. **
-
Was ist ein Zeilenumbruch?
Ein Zeilenumbruch ist ein Steuerzeichen, das in einem Textdokument verwendet wird, um den Beginn einer neuen Zeile anzugeben. Es wird normalerweise durch das Drücken der Enter-Taste auf der Tastatur erzeugt. Ein Zeilenumbruch trennt den Text in Abschnitte und erleichtert so die Lesbarkeit und das Verständnis des Inhalts. In manchen Textverarbeitungsprogrammen wird ein Zeilenumbruch automatisch eingefügt, wenn der Text zu lang für eine Zeile ist. Zeilenumbrüche sind wichtig für die Formatierung von Texten, insbesondere in gedruckten Dokumenten oder im Internet. **
Ähnliche Suchbegriffe für Zeilenumbruch
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meier, Gerd: Die Vorschau zu den Olympischen Spielen 2024Die Vorschau zu den Olympischen Spielen 2024 , Alles über Olympia in Paris und unsere Athleten , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen , Erscheinungsjahr: 20240717, Produktform: Leinen, Beilage: HC runder Rücken kaschiert, Autoren: Meier, Gerd, Seitenzahl/Blattzahl: 84, Warengruppe: HC/Ballsport, Fachkategorie: Fußball, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: 27Amigos, Länge: 216, Breite: 215, Höhe: 12, Gewicht: 552, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Zeilenumbruch Excel?
Ein Zeilenumbruch in Excel ist eine Funktion, die es ermöglicht, Text in einer Zelle auf mehrere Zeilen aufzuteilen, ohne die Größe der Zelle zu verändern. Dies ist besonders nützlich, wenn der Text zu lang ist, um in eine Zeile zu passen. Durch das Hinzufügen von Zeilenumbrüchen wird der Text übersichtlicher und lesbarer. Um einen Zeilenumbruch in Excel einzufügen, kann man die Tastenkombination "Alt + Enter" verwenden oder direkt in der Formelleiste einen Zeilenumbruch einfügen. **
-
Wie mache ich einen Zeilenumbruch?
Um einen Zeilenumbruch in einem Text zu machen, musst du einfach am Ende des Satzes die Enter-Taste drücken. Dadurch wird der Text in eine neue Zeile umgebrochen. Alternativ kannst du auch den HTML-Code `<br>` verwenden, um einen Zeilenumbruch zu erzeugen. Ein Zeilenumbruch ist besonders hilfreich, um längere Texte übersichtlicher zu gestalten oder um Absätze voneinander abzugrenzen. In den meisten Textverarbeitungsprogrammen und Online-Plattformen wird ein Zeilenumbruch automatisch eingefügt, wenn du die Enter-Taste drückst. **
-
Was ist ein Zeilenumbruch Word?
Ein Zeilenumbruch in Word ist eine Funktion, die verwendet wird, um den Text in einem Dokument in eine neue Zeile zu verschieben, ohne einen neuen Absatz zu beginnen. Dies kann nützlich sein, um den Text übersichtlicher zu gestalten oder um bestimmte Abschnitte hervorzuheben. Ein Zeilenumbruch wird durch Drücken der Enter-Taste erzeugt, ohne dabei die Tastenkombination für einen neuen Absatz zu verwenden. In Word wird ein Zeilenumbruch durch ein kleines Pfeilsymbol dargestellt, das den Wechsel zur nächsten Zeile markiert. Zeilenumbrüche können auch verwendet werden, um Text in Tabellen oder anderen strukturierten Elementen anzuordnen. **
-
Was ist ein weicher Zeilenumbruch?
Ein weicher Zeilenumbruch ist eine Art des automatischen Umbruchs von Text in einem Dokument oder einer Webseite, bei dem der Text an einer bestimmten Stelle umgebrochen wird, um eine angemessene Darstellung auf verschiedenen Bildschirmgrößen oder Druckformaten zu gewährleisten. Im Gegensatz zum harten Zeilenumbruch, der manuell eingefügt wird, erfolgt der weiche Zeilenumbruch automatisch basierend auf den Einstellungen des Textverarbeitungsprogramms oder der Webseite. Dies ermöglicht eine bessere Lesbarkeit und Ästhetik des Textes, insbesondere bei responsiven Designs oder mobilen Geräten. Weiche Zeilenumbrüche können auch helfen, unnatürliche Lücken oder Überlappungen im Text zu vermeiden und den Lesefluss zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.